Un fallo crítico en PHP fuerza el apagón preventivo de ministerios y hospitales en toda Europa: 7 de cada 10 webs afectadas
ATAQUES EN LA RED
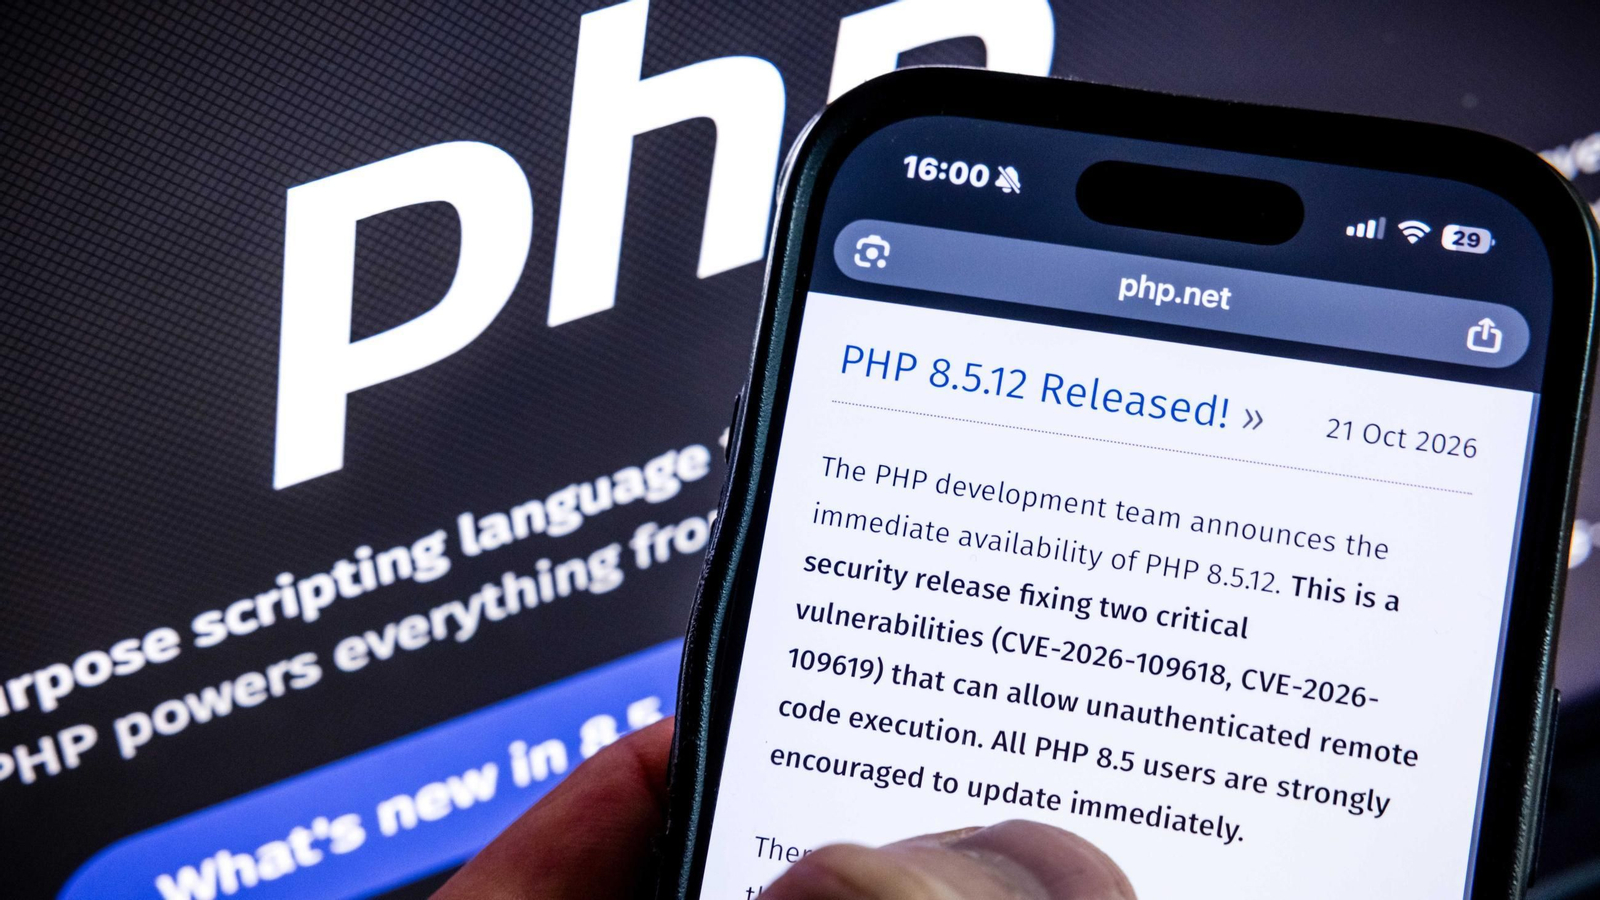
Dos vulnerabilidades críticas en PHP, el lenguaje que sostiene el 70% de internet, fuerzan una oleada de apagones preventivos en parlamentos, hospitales y servicios esenciales de Europa tras ser detectadas por un modelo de inteligencia artificial y registrarse los primeros ataques en la red
Una grave brecha de seguridad en los cimientos mismos de la infraestructura digital ha puesto en jaque a administraciones públicas, infraestructuras estratégicas y servicios sanitarios en toda Europa. Dos vulnerabilidades críticas en PHP, el lenguaje de programación sobre el que opera alrededor del 70% de las páginas web del mundo, han obligado a gobiernos, hospitales y entidades corporativas a desconectar de urgencia sus servidores para frenar el riesgo de una intrusión masiva.
El origen del hallazgo constata el cambio de paradigma que vive el sector tecnológico. Las fisuras no salieron a la luz a través de auditorías humanas tradicionales, sino mediante GPT 5.6 Sol, uno de los últimos modelos de inteligencia artificial desarrollados por OpenAI en el marco de la iniciativa "Patch the Planet". La herramienta detectó dos fallos de severidad máxima en la gestión de la memoria del sistema, una debilidad estructural que permite a cualquier atacante ejecutar código de forma remota sin autenticación y extraer datos confidenciales almacenados en los servidores afectados.
La magnitud del riesgo provocó una reacción preventiva en cadena en varios países del continente. En Países Bajos, las autoridades decretaron la suspensión temporal de portales clave como el sistema de identificación ciudadana DigiD, la web del Parlamento y diversos servicios operativos del Puerto de Rotterdam. En Bélgica, el corte preventivo alcanzó al Gobierno regional de Flandes, al Ministerio de Asuntos Exteriores, a la plataforma educativa Smartschool y al propio Centro Nacional de Ciberseguridad. En Alemania, instituciones de referencia como el hospital Charité de Berlín y varias universidades optaron igualmente por desenchufar sus infraestructuras para blindar sus bases de datos.
Aunque los protocolos habituales buscan distribuir los parches antes de que los fallos sean explotados por ciberdelincuentes, los registros de tráfico de Amazon Web Services (AWS) confirmaron que la amenaza ya estaba activa en la red. Las telemetrías revelaron intentos de intrusión desde el pasado 17 de octubre —cuatro días antes de la divulgación oficial del problema— ejecutados por actores anónimos a través de redes privadas y servidores proxy.
El episodio certifica que la irrupción de la inteligencia artificial ha pulverizado la ventana de seguridad entre el descubrimiento de un agujero y su explotación real, reduciendo a cuestión de minutos procesos de ingeniería inversa que antes demoraban semanas. Ante este escenario, organismos como el INCIBE y las agencias internacionales de ciberseguridad han emitido avisos urgentes instando a los administradores a aplicar de inmediato las actualizaciones de PHP o mantener los equipos desconectados de internet de forma cautelar.
Contenido patrocinado
También te puede interesar
ORÁCULO DAS BURGAS
Horóscopo del día: jueves, 22 de octubre
PRIVACIDAD Y MODERACIÓN
Multa histórica a Meta de 25.000 millones de dólares por engañar a los usuarios de Facebook
Lo último
80 PARTICIPANTES
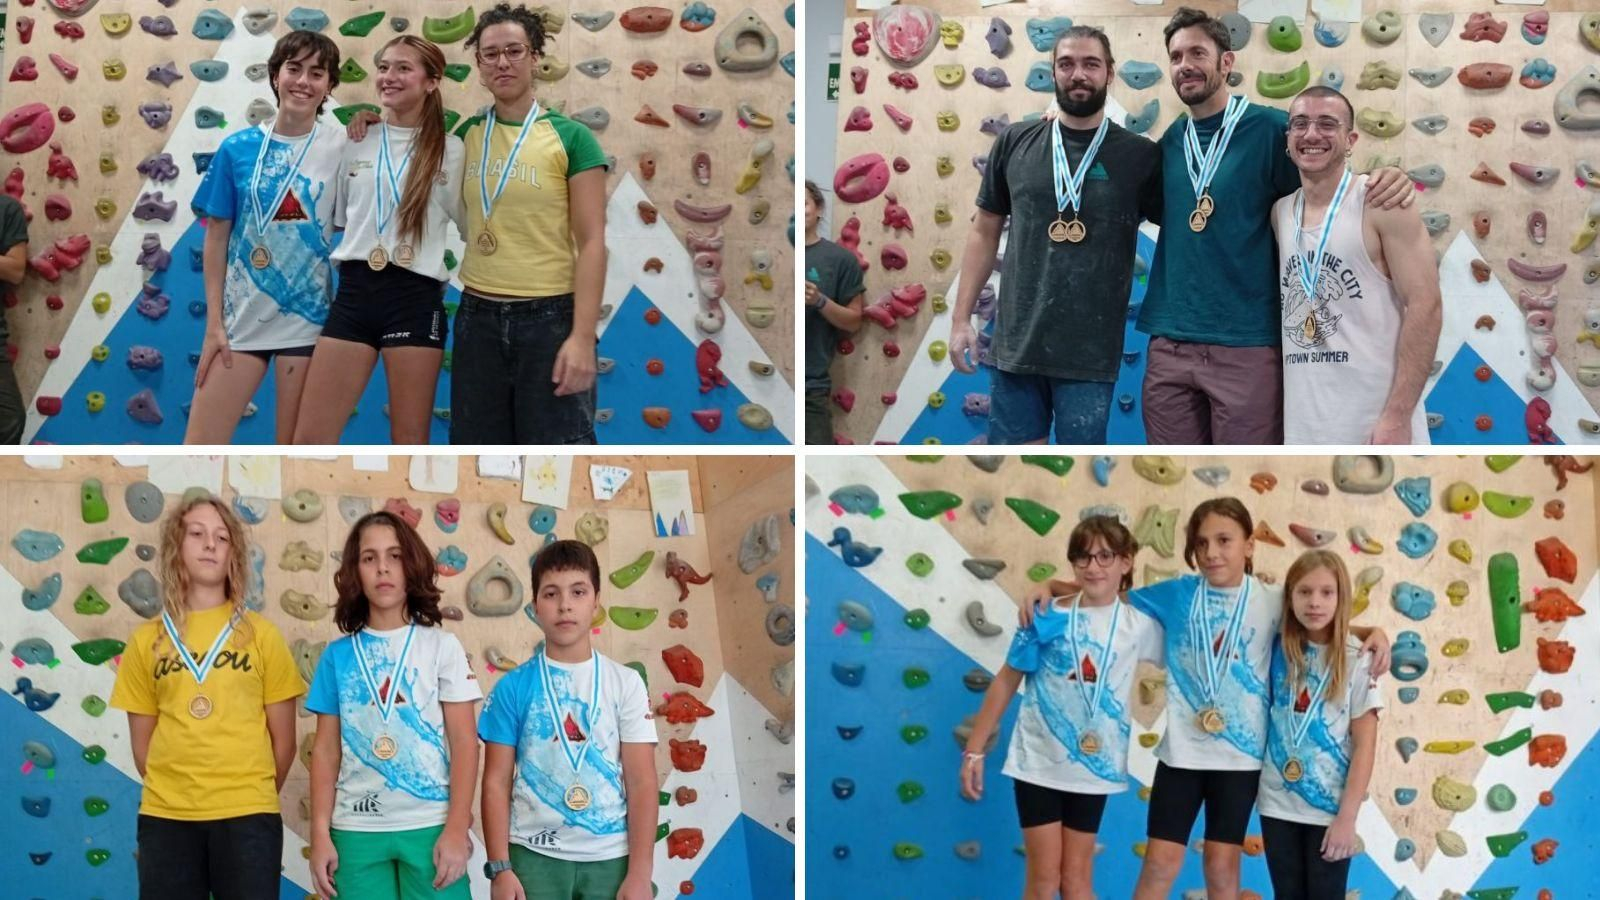
La Copa Diputación de escalada tiene ganadores en Ourense
POSIBLE MULTA A LOS DUEÑOS
Susto en Barbadás: una persona se refugia en su coche tras ser atacada por dos perros