
AMENAZA DIGITAL
La IA incrementa los riesgos de ciberataques en Europa
AMENAZA DIGITAL
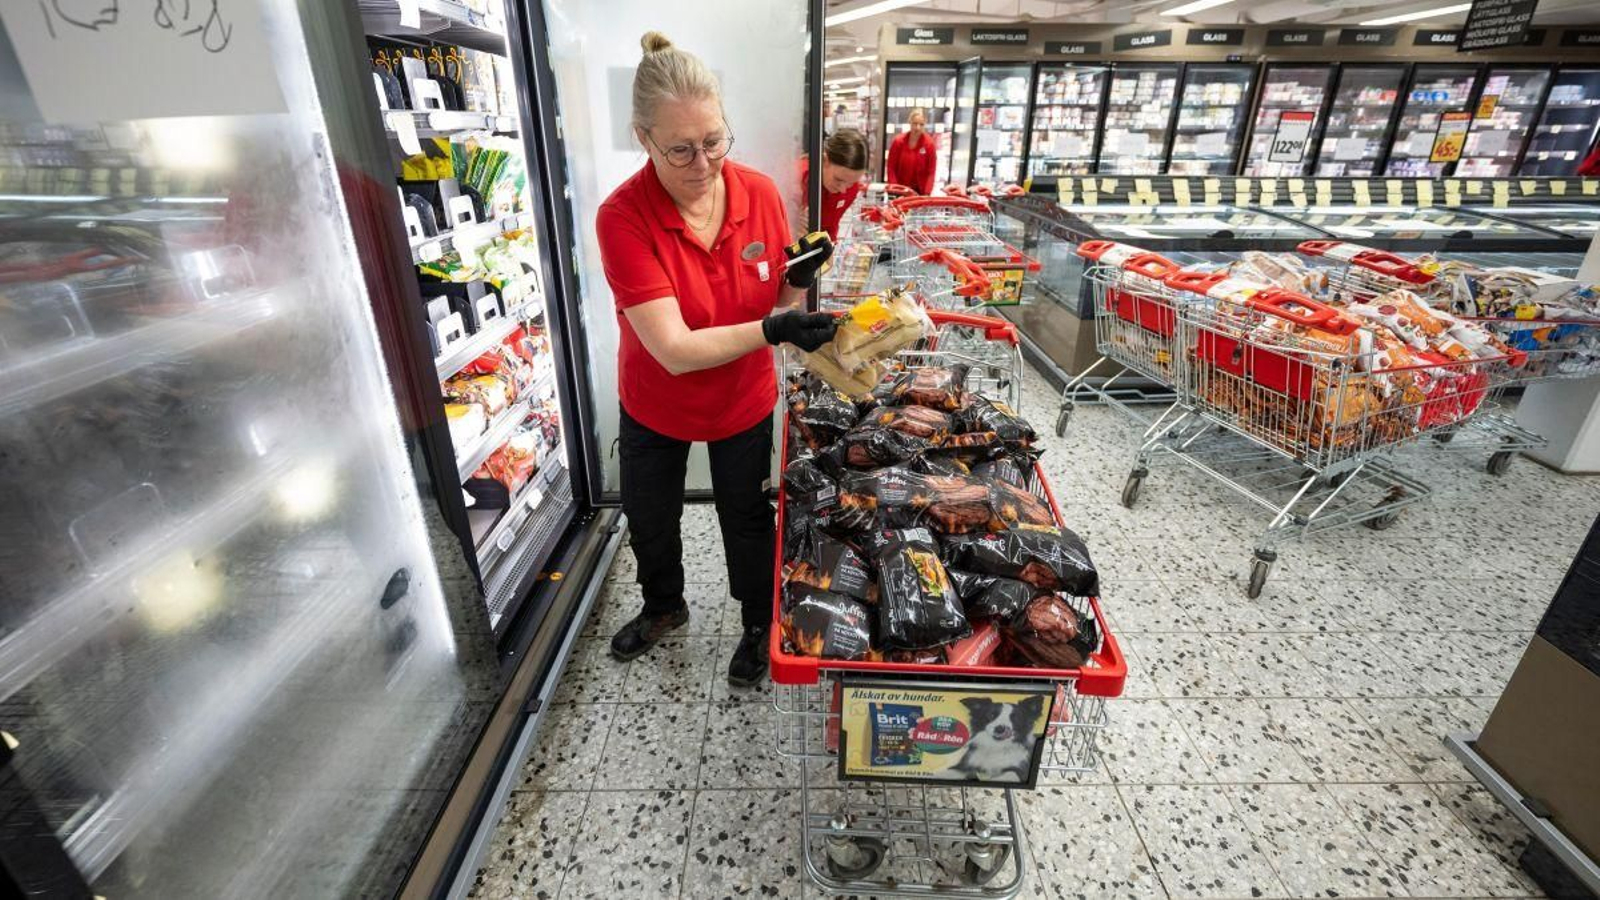
La Agencia de la Unión Europea para la Ciberseguridad (ENISA) advirtió ayer de que la IA está aumentando los riesgos de ciberataques en Europa al facilitar la detección y explotación de vulnerabilidades informáticas, al tiempo que señaló que los recientes ataques contra los sistemas de refrigeración de supermercados europeos pusieron de manifiesto las “carencias” en la capacidad de respuesta y coordinación entre los Estados miembro. Así se desprende del informe bienal sobre el estado de la ciberseguridad en la UE, publicado este martes, que constata que las amenazas informáticas siguen siendo elevadas pese a las mejoras registradas en las capacidades de protección de los Veintisiete, en un contexto marcado por la creciente complejidad de los ataques y el impacto de las tensiones geopolíticas.
“Los recientes avances en los modelos de IA más avanzados ponen de manifiesto las deficiencias operativas y la necesidad de intercambiar información y coordinarse a tiempo”, afirmó el director ejecutivo de ENISA, Juhan Lepassaar, en declaraciones remitidas a la prensa. El informe señala que la IA está multiplicando las capacidades defensivas en materia de ciberseguridad, pero también las de ataques, ya que acelera el descubrimiento y la explotación de vulnerabilidades.
En particular, la agencia advierte de que esta tecnología puede agravar las diferencias de preparación entre sectores críticos, especialmente en aquellos que dependen de sistemas informáticos antiguos o presentan mayores dificultades para adaptar sus infraestructuras al ritmo de evolución de las amenazas. A ello se suma, incidió ENISA, el peso de las tensiones geopolíticas, que continúan condicionando la actividad cibernética, así como la persistencia de ataques motivados por intereses económicos, que siguen teniendo un “impacto considerable” en el conjunto de la UE.
Ante este escenario, Lepassaar defendió que es necesario “reforzar el conocimiento compartido de la situación” de toda la UE y mejorar la coordinación de las políticas de seguridad en los sectores críticos. En esa cooperación transfronteriza, la agencia también resaltó la necesidad de mejorar la preparación de las infraestructuras críticas y reducir las dependencias tecnológicas y los riesgos asociados a las cadenas de suministro, además de impulsar la formación de profesionales especializados para hacer frente a las amenazas.
A ello se suma, según recordó ENISA, que “la ideología es el principal motor” de las ciberagresiones y que los grupos de activistas informáticos, conocidos como “hacktivistas”, son quienes dominan el volumen de ataques, según recoge el informe sobre el estado de la ciberseguridad en la UE.
Contenido patrocinado
También te puede interesar
AMENAZA DIGITAL
La IA incrementa los riesgos de ciberataques en Europa
CUMBRE DEL CLIMA
Arranca la COP31 en Turquía tras varias crisis climáticas
ORÁCULO DAS BURGAS
Horóscopo del día: martes, 10 de noviembre
Lo último
HASTA SEIS METRO
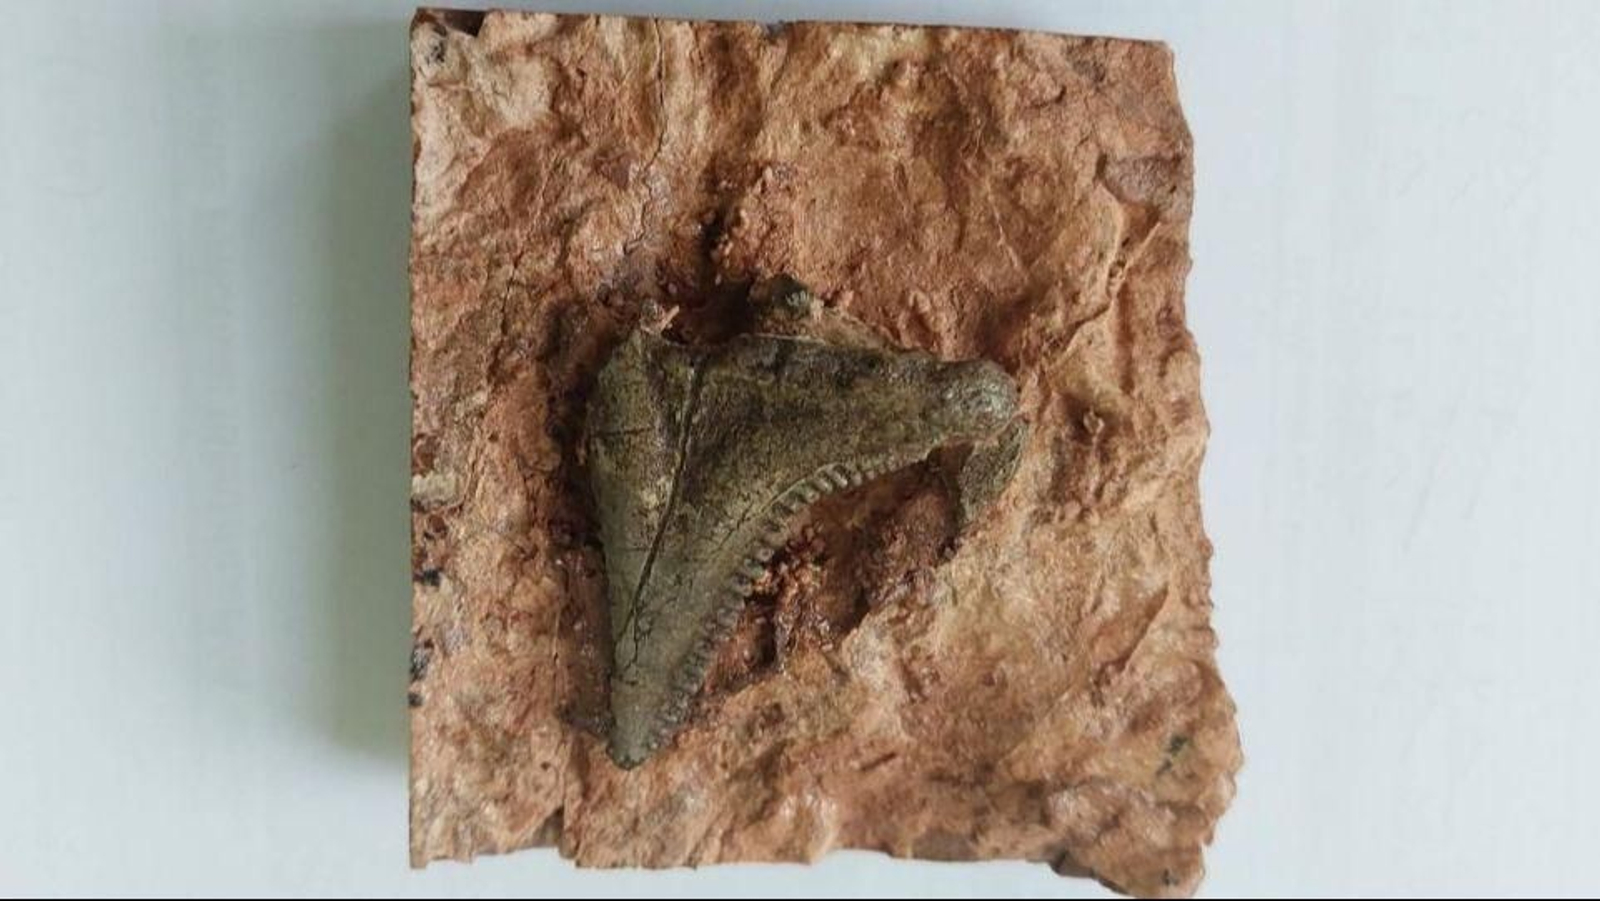
Hallan un diente de un tiburón de 331 millones de años en Asturias
DENUNCIAS DE LOS LECTORES
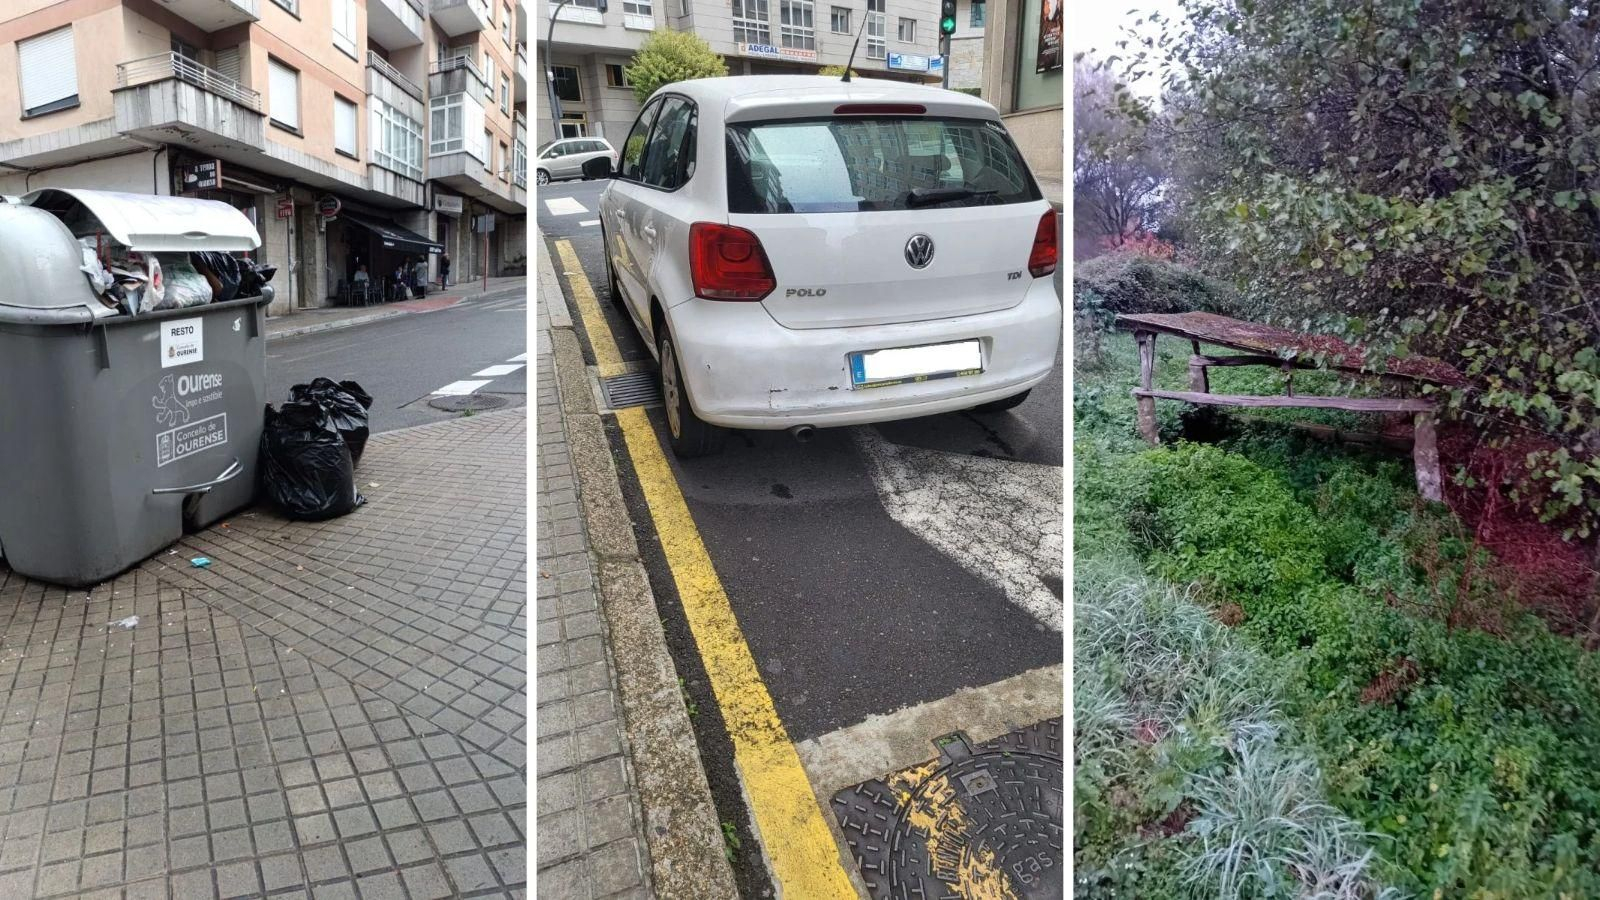
Cronista local | Las denuncias de los vecinos de Ourense hoy martes, 10 de noviembre
